Годами компания копит клиентские базы, условия сделок, проектную документацию и персональные сведения. Всё это хранится в рабочих файлах, переписке и учётных системах — и почти всегда рядом с сотрудниками, у которых есть к этим данным законный доступ. Достаточно одного письма не тому получателю, одной флешки или одного снимка экрана — и активы уходят из компании незаметно, без взлома и без сигнала тревоги.
Именно на такой риск и рассчитана DLP-система. Она не подменяет антивирус, не занимается внешними хакерами и не отменяет обучение персонала. Её зона ответственности уже и конкретнее: показывать, как конфиденциальная информация перемещается внутри компании и за её границы, и реагировать по правилам, которые установил бизнес. Ниже разберём, что такое Data Loss Prevention, как она устроена, какие каналы перекрывает, как проходит внедрение и где чаще всего допускают ошибки.
Основные понятия и определения
В этом блоке собраны ключевые понятия, используемые в статье.
- DLP (Data Loss Prevention) — категория систем предотвращения утечек, контролирующих обращение с конфиденциальной информацией как внутри организации, так и на её границах.
- Конфиденциальные данные — сведения ограниченного доступа: персональные данные, коммерческая тайна, клиентские базы, проектная и финансовая документация.
- Инсайдер — сотрудник или подрядчик, у которого есть законный доступ к данным и чьи действия приводят к утечке — умышленно или по неосторожности.
- Каналы утечек — маршруты, по которым данные покидают компанию: электронная почта, мессенджеры, веб, FTP, USB-накопители, печать, облачные хранилища.
- Контентный анализ — метод, при котором система оценивает, что именно передаётся: цифровые отпечатки документов, регулярные выражения, ключевые слова, словари.
- Контекстный анализ — метод, оценивающий условия передачи: кто, когда, куда и по какому каналу отправляет данные.
- Цифровой отпечаток — уникальный хеш документа, позволяющий системе распознать его копию или фрагмент даже после переименования файла.
- Политика безопасности — формализованные правила о том, какие данные допустимо передавать, куда, кому и как реагировать на нарушение.
- Режимы реакции — варианты поведения системы при срабатывании: только фиксация, уведомление, карантин либо блокировка передачи.
- Ложные срабатывания — ситуации, когда система принимает законное действие за нарушение; их количество напрямую влияет на доверие к DLP.
- Data Discovery — поиск и инвентаризация конфиденциальных данных в хранилищах и на рабочих станциях.
- Комплаенс — соответствие обработки и защиты данных требованиям законодательства и регуляторов, включая 152-ФЗ и требования ФСТЭК.
Суть за минуту
Краткое содержание статьи.
- DLP следит за обращением с конфиденциальными данными и фиксирует либо блокирует их вывод за пределы компании.
- Работа опирается на два слоя: контентный (что передаётся) и контекстный (при каких условиях) анализ.
- Контроль охватывает три состояния данных: Data-in-Use, Data-in-Motion и Data-at-Rest.
- Решения бывают сетевые, хостовые и гибридные; гибридные снимают ограничения каждого подхода.
- DLP — отдельный уровень защиты, а не замена антивирусу, SIEM, IAM и обучению сотрудников.
- Основной риск внедрения — ложные срабатывания: без тонкой настройки политик система мешает работе и теряет доверие.
- Начинать разумнее с приоритизации данных и пилота, а не с включения блокировок по всей компании.
Что такое DLP-система простыми словами
DLP (Data Loss Prevention) — это категория систем предотвращения утечек, следящих за обращением с конфиденциальной информацией внутри организации и на её границах. Если объяснять совсем просто: DLP отвечает на вопрос, какие чувствительные данные и куда пытаются передать прямо сейчас, и по заданному правилу фиксирует, задерживает или блокирует такую передачу.
Аналогия понятна любому руководителю. Представьте склад, где рядом с обычным товаром лежат дорогие позиции. Можно выставить охрану на входе — но она не покажет, что творится внутри. DLP — это не только пост на воротах, но и учёт того, кто и что выносит, какими маршрутами и на каком основании. Система не запрещает работу с данными — она делает перемещение чувствительной информации видимым и управляемым.
Сразу стоит развести понятия. DLP — не антивирус (тот защищает устройство от вредоносных программ), не SIEM (та коррелирует события безопасности), не IAM (та управляет доступами) и не система мониторинга активности сотрудников. Все они решают собственные задачи и работают в едином контуре ИБ, дополняя друг друга.
Как работает DLP: контентный и контекстный анализ
Работа любой DLP-системы опирается на два слоя анализа. Контентный анализ определяет, что именно передаётся: система ищет цифровые отпечатки документов, шаблоны и регулярные выражения (к примеру, номера карт или паспортов), ключевые слова и словари. Контекстный анализ оценивает условия: кто выполняет действие, с какими данными, куда и каким способом передаёт. Именно комбинация этих двух слоёв позволяет отличить рабочую отправку документа партнёру от выгрузки клиентской базы на личную почту.
По отдельности каждый слой даёт неполную картину. Контентный анализ без контекста будет срабатывать на любой документ с похожей структурой, даже если его отправляют по рабочим делам. Контекстный анализ без содержимого пропустит вынос реальных данных, если отправитель и получатель выглядят «нормально». Поэтому решения, опирающиеся лишь на одно измерение, дают либо избыток шума, либо множество пропусков, и настраивать их приходится в связке.
Мониторинг действий и каналов передачи данных
Система отслеживает типовые действия пользователей: копирование, печать, загрузку в облако, пересылку писем, использование внешних носителей, отправку в мессенджеры. Каждое действие сопоставляется с политикой и попадает в журнал событий. Современные решения добавляют поведенческий анализ (UBA): он помогает замечать аномалии — например, нехарактерно крупный объём выгрузки данных в нерабочее время.
На практике это значит, что DLP не просто «слышит» отдельный факт, а видит последовательность действий и контекст вокруг него. Для службы ИБ это превращает разрозненные события в материал для расследования инцидента.
Сравнение с политиками безопасности и режимы реакции
Далее система сопоставляет происходящее с политиками безопасности — правилами, которые задал бизнес. И здесь важен выбор режима реакции: DLP может лишь фиксировать событие, уведомлять сотрудника или ИБ, помещать объект в карантин либо блокировать передачу. Один и тот же тип данных почти никогда не стоит блокировать во всех ситуациях: где-то хватит предупреждения, а жёсткая блокировка уместна только для критичных категорий.
Грамотная политика строится по принципу градации риска: чем чувствительнее данные и чем нетипичнее получатель, тем строже реакция. Именно на этом этапе чаще всего закладывают будущие проблемы — если включить блокировки «на всё» сразу, система начнёт мешать нормальной работе и быстро потеряет доверие пользователей.
Три состояния данных под контролем DLP
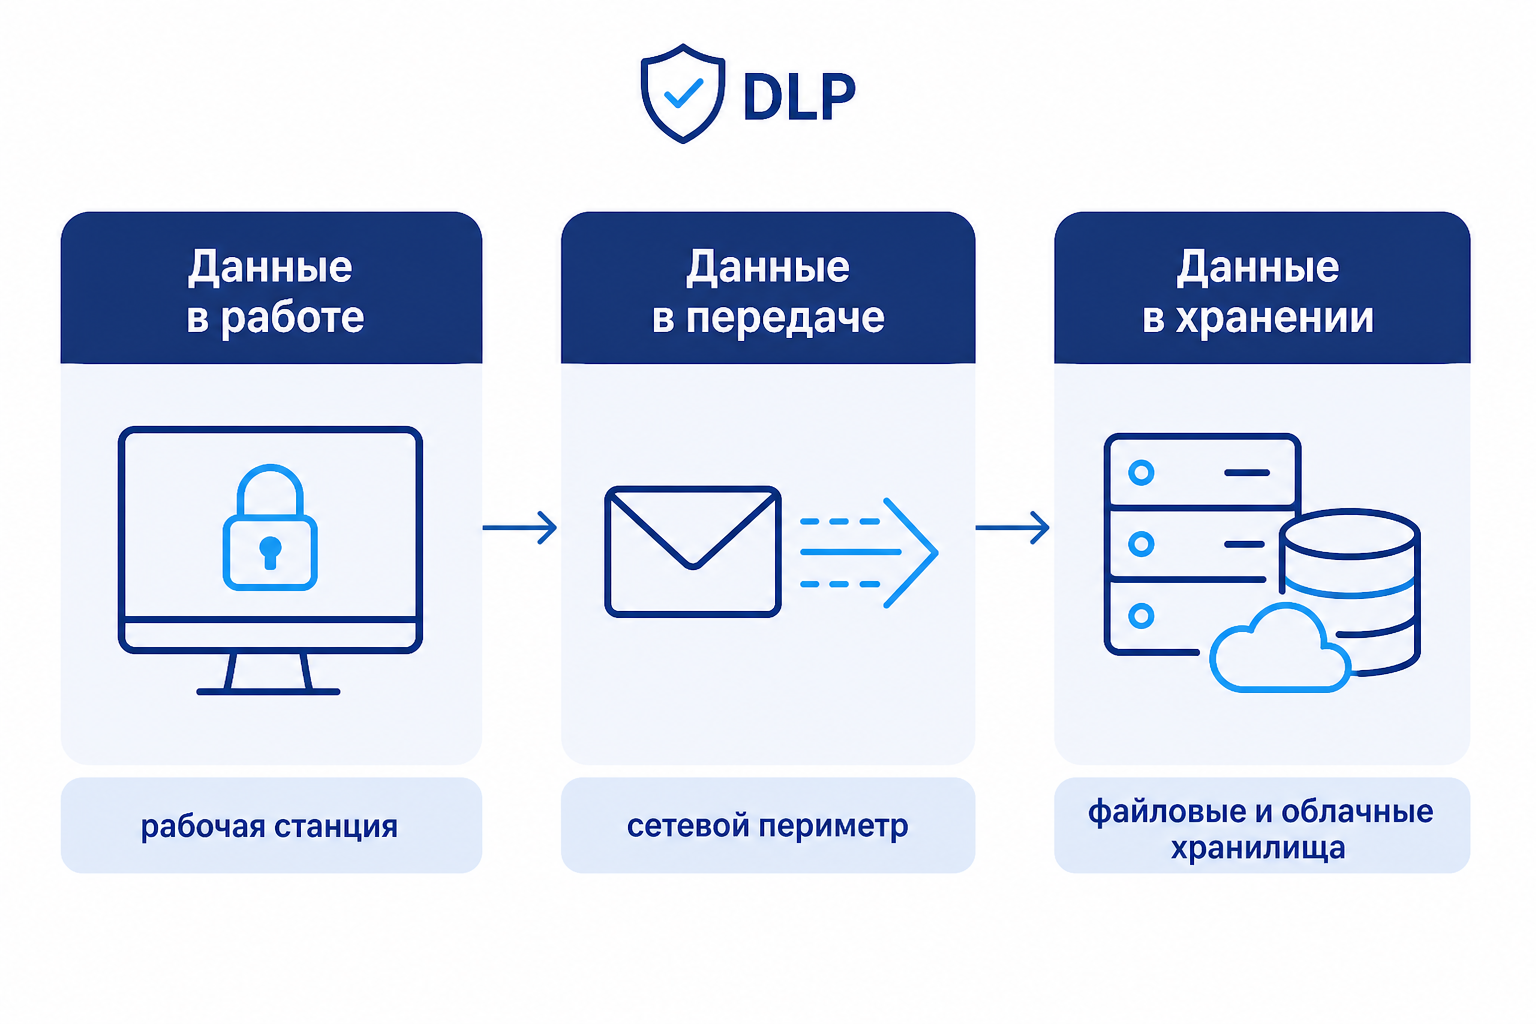
Классическая модель DLP описывает три состояния данных. Каждому состоянию соответствуют свои угрозы и свои методы контроля, поэтому в одном решении обычно сочетается несколько механизмов.
Разделение на состояния удобно тем, что не даёт путать задачи между собой. Одно дело — остановить вынос данных в момент, когда сотрудник копирует файл на носитель, другое — заметить подозрительную передачу по сети, третье — разобраться, где вообще хранятся незащищённые копии. Ниже разберём каждое состояние и то, каким контуром оно закрывается.
Data-in-Use: контроль рабочих станций
Data-in-Use — это данные в момент обработки на рабочих станциях и серверах. Здесь основные риски связаны с локальными действиями: копированием в буфер обмена, записью на USB-носитель, печатью, созданием скриншотов. Контроль ведётся агентом на рабочей станции, который видит действия на устройстве и реагирует на них по политике.
Особенность этого состояния в том, что данные ещё не покинули устройство, и решение можно принять прямо в момент действия: предупредить сотрудника, задержать операцию или запретить её. Если этот контур не закрыт, все локальные способы вывода остаются без контроля — а именно они не требуют сети и потому незаметны для сетевых средств.
Data-in-Motion: контроль сетевых каналов
Data-in-Motion — это данные в процессе передачи по сети: почта, веб, мессенджеры, FTP, сетевые протоколы. Здесь важнее всего то, куда информация уходит за пределы периметра. Контроль строится на сетевом уровне, где анализируется трафик и сопоставляется с политиками, а решение принимается на выходе данных наружу.
Это самый массовый контур по количеству событий: сотрудники постоянно отправляют письма, переписываются в мессенджерах и загружают файлы в облака. Просмотреть каждую передачу вручную невозможно, поэтому именно здесь особенно важна корректная настройка политик, чтобы система отсекала лишнее и не мешала нормальному обмену.
Data-at-Rest: поиск и инвентаризация конфиденциальных данных
Data-at-Rest — это данные в хранении: на файловых серверах, в корпоративных и облачных хранилищах. Задача этого контура — понять, где вообще лежат конфиденциальные данные. Инструменты класса Data Discovery проводят инвентаризацию и находят незащищённые копии документов, о существовании которых никто не помнил.
Три состояния не существуют отдельно друг от друга: данные, обнаруженные в хранилище, обрабатываются на рабочей станции и затем передаются по сети. Поэтому надёжный контроль требует согласованной работы всех контуров, а не одного из них.
Виды DLP-систем: сетевые, хостовые и гибридные
По архитектуре DLP-решения делятся на три группы. Выбор между ними определяет, какие каналы окажутся под контролем, а какие останутся слепой зоной.
Разница между группами не в наборе функций, а в точке, где система «видит» данные: на границе сети, на самом устройстве или и там, и там. От этого зависит и стоимость, и сложность внедрения, и то, придётся ли устанавливать агенты на каждую рабочую станцию. Разберём три варианта по очереди.
Сетевые (шлюзовые) DLP
Сетевые решения контролируют трафик, который пересекает границы информационной системы. Они устанавливаются на прокси-серверах, почтовых узлах или отдельных шлюзах и не требуют агентов на рабочих станциях, что упрощает развёртывание. Ограничение известно: сетевые DLP не видят локальных действий — копирования на флешку, печати или снимков экрана.
Такая архитектура удобна, когда задача — поставить заслон на выходе данных из компании и не трогать рабочие станции. Она быстро разворачивается и централизованно управляется, но любые действия, которые не доходят до сетевого периметра, остаются вне контроля. Именно поэтому сетевой контур редко используют в одиночку там, где важна защита от «ручного» выноса файлов.
Хостовые (агентские) DLP
Хостовые решения работают через агент на рабочей станции и контролируют то, что происходит непосредственно на устройстве. Они закрывают USB, печать, буфер обмена и локальные копирования, но не управляют веб-трафиком и почтой, уходящей в обход устройства. Дополнительная нагрузка на рабочую станцию и необходимость поддерживать агенты на всех платформах — их типичные издержки.
Зато именно хостовый контур позволяет отреагировать в момент действия на устройстве: остановить запись на носитель, заблокировать печать документа или отправить пользователю предупреждение. Там, где данные важно удержать внутри рабочего места, без агента не обойтись.
Гибридные решения и их ограничения
Гибридные DLP объединяют сетевой и хостовый контуры, закрывая ограничения каждого подхода. Чаще всего такие решения выбирают крупные и распределённые компании, где нужно контролировать и локальные действия, и сетевые потоки. Их минусы — выше стоимость и сложнее настройка: чем больше контуров, тем важнее дисциплина в политиках и мониторинге ложных срабатываний.
На практике гибрид позволяет смотреть на одну и ту же ситуацию с двух сторон: агент фиксирует, откуда данные взяли, а сетевой узел — куда они ушли. Но чем больше точек контроля, тем дороже ошибка в политике, поэтому такие проекты требуют регулярного пересмотра правил и разбора событий.
Выбор между тремя вариантами подчинён одному вопросу: какие каналы для компании критичны и где она готова терпеть издержки — на рабочих станциях или на сетевом периметре. Универсального ответа нет, и решение стоит принимать после инвентаризации данных и оценки рисков, а не по формальному признаку «крупная компания — значит гибрид».
Какие каналы утечек закрывает DLP
Под каналами утечек понимают конкретные пути вывода данных. Ниже — основные, которые закрывает классическая DLP-система.
Каналы удобно делить по тому, нужен ли для вывода сети. Часть путей работает через внешние сервисы и протоколы, часть — прямо на рабочем месте, без выхода в интернет. Это разделение определяет, каким контуром закрывается канал и почему универсального технического решения для всех путей не существует.
Сетевые каналы: почта, веб, мессенджеры, FTP
Самые массовые пути вывода — цифровые. Электронная почта, веб-формы, облачные загрузки, мессенджеры и FTP используются ежедневно, поэтому именно здесь чаще всего происходят утечки. DLP анализирует содержимое и контекст передачи и по политике либо фиксирует событие, либо останавливает его.
Проблема сетевых каналов в их количестве: один и тот же файл можно отправить письмом, загрузить в облако или переслать через мессенджер. Чтобы контроль был осмысленным, политики настраивают не на отдельный сервис, а на тип данных и допустимые направления передачи, иначе система либо пропускает обходные пути, либо блокирует рабочую переписку.
Локальные каналы: USB, печать, буфер обмена
Локальные каналы не требуют сети: флешка в кармане, распечатка на принтере, скопированный в буфер фрагмент базы, снимок экрана. Контроль этих путей возможен только на уровне рабочей станции, потому что данные наружу физически не передаются. Именно поэтому хостовый контур незаменим там, где важна защита от «ручного» выноса информации.
Такие действия легко недооценить, потому что каждое из них выглядит обычной рабочей операцией. Но именно они сложнее всего заметить постфактум: если копия ушла на личный носитель, восстановить путь данных задним числом почти невозможно. Поэтому локальные каналы закрывают превентивно, на уровне устройства.
Файловые хранилища и облака
Отдельную группу образуют хранилища — корпоративные файловые серверы и облачные репозитории. Здесь важно не только остановить передачу, но и понять, какие данные в них лежат и кто имеет к ним доступ. Единственный канал, который технически не перекрывается средствами DLP, — вывод данных на экран монитора: сфотографировать изображение на дисплее система не может, и это стоит помнить при оценке рисков.
Именно поэтому в зрелых проектах контроль каналов опирается не только на технику, но и на регламенты и информирование сотрудников: часть путей закрывается организационно, а не программно. Ниже — сравнение трёх видов DLP по контролируемым каналам, чтобы выбор архитектуры был нагляднее.
Сравнение видов DLP по контролируемым каналам
| Тип DLP | Что контролирует | Сильные стороны | Ограничения |
|---|---|---|---|
| Сетевая (шлюзовая) | Трафик на границе сети: почта, веб, мессенджеры, FTP, облачные загрузки | Не требует агентов, быстро разворачивается, централизованное управление | Не видит локальных действий: USB, печать, буфер обмена, снимки экрана |
| Хостовая (агентская) | Действия на рабочей станции: копирование, запись на носитель, печать, скриншоты | Закрывает локальный вынос данных, реакция в момент действия | Не управляет веб-трафиком и почтой в обход устройства; нагрузка на рабочую станцию |
| Гибридная | Совместно локальные действия и сетевые потоки | Закрывает ограничения обоих подходов, видит путь данных с двух сторон | Выше стоимость и сложнее настройка; критична дисциплина в политиках |
Практический вывод: сетевая DLP закрывает внешние потоки, но слепа к локальным действиям, хостевая видит рабочую станцию, но не весь трафик, а гибридная комбинирует оба контура — за это и платят сложностью настройки.
Какие задачи решает DLP-система в компании
Польза DLP не сводится к запрету передач. На практике система закрывает несколько управленческих и защитных задач сразу.
- Контроль движения конфиденциальных данных. Руководитель и служба ИБ видят, какие данные, куда и по каким каналам уходят, вместо догадок и разрозненных слухов.
- Снижение риска внутренних нарушений. Система фиксирует действия инсайдеров и неаккуратных сотрудников, делая случайную ошибку видимой до того, как она станет инцидентом.
- Расследование инцидентов. Журналы действий и контекст передачи позволяют восстановить картину события, а не гадать, что произошло.
- Автоматизация отчётности по ИБ. Регулярные отчёты о событиях и нарушениях политик заменяют ручной сбор данных и упрощают подготовку к проверкам.
- Поддержка комплаенса. Требования 152-ФЗ и регуляторов к защите данных проще выполнять, когда обращение с информацией документируется автоматически.
- Дисциплина в работе с данными. Когда правила понятны, а их соблюдение видно, сотрудники аккуратнее обращаются с конфиденциальной информацией.
Каким компаниям нужна DLP-система и почему
Распространённое заблуждение — что DLP нужна только крупным корпорациям. На деле потребность определяется не размером штата, а тем, какие данные компания обрабатывает и сколько потеряет при их уходе.
Компании с клиентскими базами и персональными данными (сервисы, ритейл, медицина, образование) рискуют и репутацией, и требованиями регуляторов: утечка персональных данных — это ещё и обязательства по уведомлению и разбирательству. Производственные и инженерные компании защищают проектные документы, технологии и расчёты, которые легко скопировать и сложно доказать в споре. Компании с распределённой структурой — филиалы, удалённые команды, подрядчики — нуждаются в DLP сильнее: единые правила и контроль движения данных в них не работают «на доверии».
Обратная ситуация тоже бывает: небольшой компании с узким набором данных и без внешнего обмена полноценная DLP может быть избыточной. В таких случаях сначала наводят порядок в правах доступа и регламентах, а масштабное решение внедряют позже, вместе с ростом объёмов.
Как внедрить DLP: пошаговый план
Внедрение DLP — это прежде всего организационная работа, и только потом техническая. Порядок шагов здесь важнее скорости: поспешный запуск блокировок почти гарантированно приведёт к конфликту с сотрудниками.
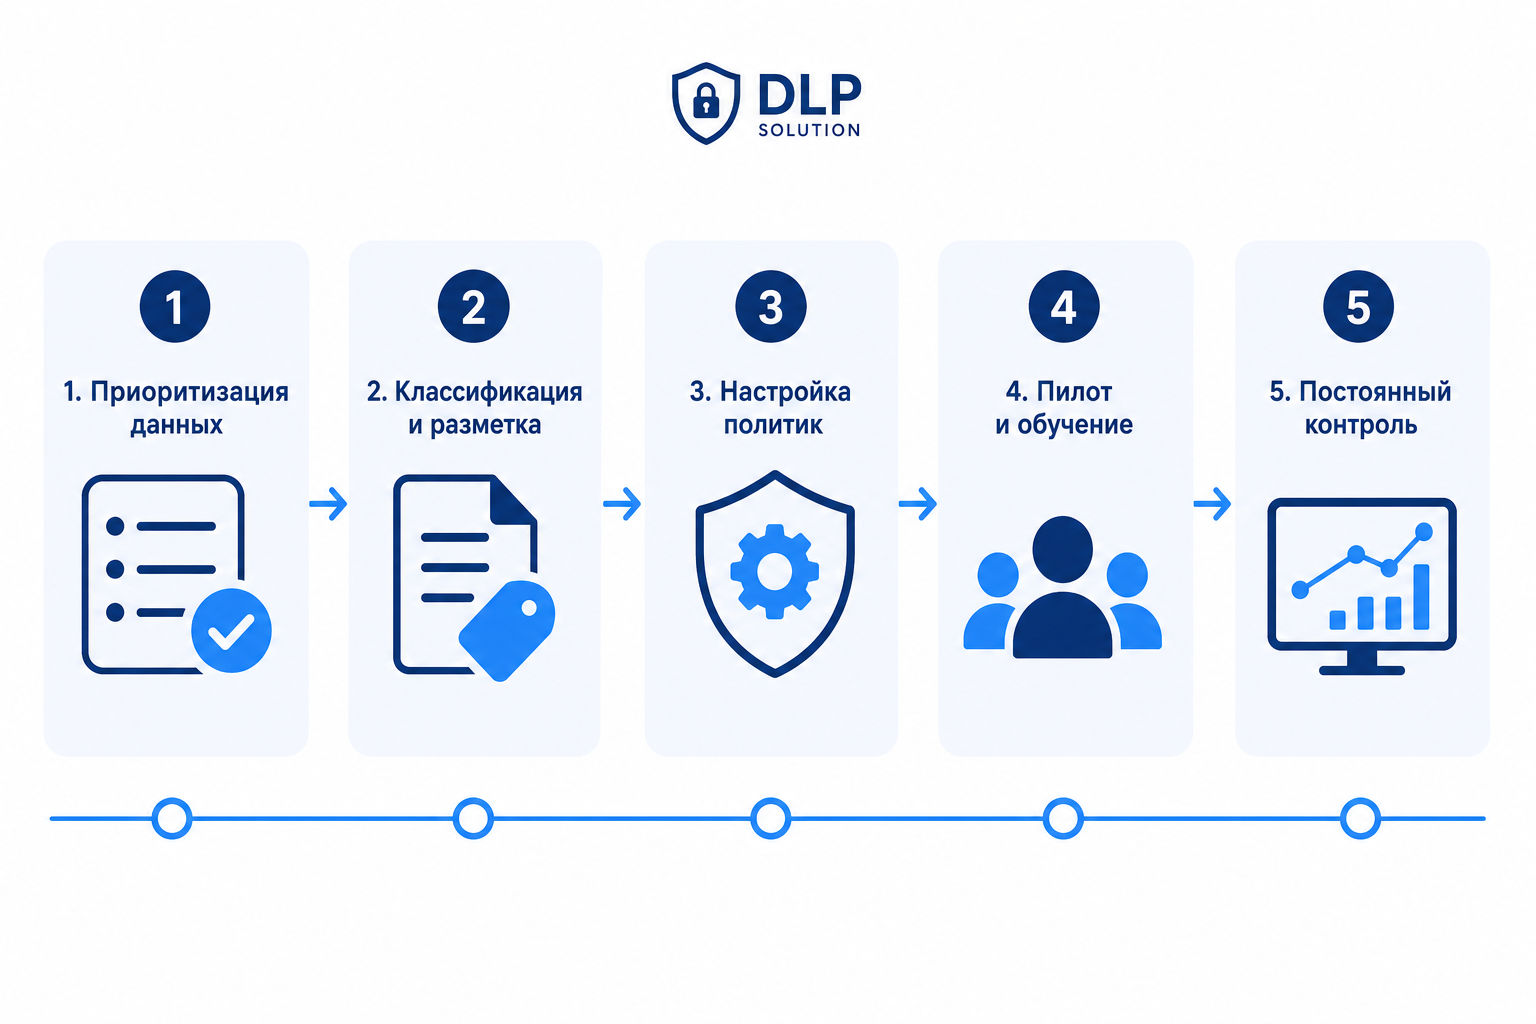
Ниже — последовательность из четырёх этапов. Она построена так, чтобы на каждом шаге появлялась информация для следующего: сначала определяем, что защищаем, потом размечаем данные, затем настраиваем правила и только после этого включаем контроль.
Приоритизация защищаемых данных
Начните с вопроса, что именно мы защищаем. Нужен перечень категорий данных и понимание их ценности: персональные данные клиентов, коммерческая тайна, финансовая отчётность, проектная документация. Приоритеты расставляют не по объёму, а по цене возможной потери — с учётом требований регуляторов и репутационных последствий.
На этом шаге не нужны технические средства: достаточно таблицы, где напротив каждой категории данных стоит её важность и требование регулятора. Такая таблица задаёт, для чего вообще нужна DLP и какие каналы критичны в первую очередь, а не «всё сразу».
Классификация данных и разметка
Далее данные нужно классифицировать и разметить, чтобы система понимала, с чем имеет дело. Здесь помогают цифровые отпечатки документов, словари и правила определения типовых данных. Без этого шага политики будут опираться на догадки и дадут много ошибок.
Разметка — это тоже организационный шаг: руководитель и владельцы данных решают, к какой категории относится тот или иной документ. Чем точнее классификация, тем меньше потом ложных срабатываний, потому что система опирается на факты о данных, а не на общие предположения.
Настройка политик и снижение ложных срабатываний
Политики задают, что и при каких условиях считается нарушением и как система должна реагировать. Ключевая задача настройки — снизить ложные срабатывания: любой бизнес-процесс имеет легитимные передачи, которые нельзя путать с утечками. Начинают обычно с мягких режимов (фиксация и уведомление), анализируют реальные события и только потом переходят к карантину и блокировкам для критичных категорий.
Здесь полезно вести журнал решений: какое правило сработало, было ли оно корректным и что нужно поправить. Такой разбор превращает настройку из разовой работы в регулярную, и именно он показывает, какие правила готовы к ужесточению, а какие пока дают слишком много шума.
Пилот, обучение сотрудников и контроль
Перед масштабированием проводят пилот на ограниченной группе: это показывает реальную нагрузку на работу и качество политик. Затем сотрудников информируют о правилах и объясняют, зачем они вводятся, — без этого любое ограничение воспринимается как слежка. После запуска систему ведут постоянно: политики пересматривают, события разбирают, отчётность анализируют.
Пилот хорош ещё и тем, что на ограниченной группе видно, какие правила мешают работе в реальных сценариях, — это дешевле исправить до масштабного запуска. Итог внедрения — не разовая установка, а постоянный процесс: политики живут вместе с изменениями в процессах компании и пересматриваются по мере появления новых каналов и типов данных.
Частые ошибки при внедрении DLP
Большинство неудачных проектов спотыкается не на технике, а на организации. Ниже — ошибки, которые встречаются чаще всего.
- Блокировки «на всё» сразу. Если включить жёсткие режимы без периода наблюдения, система начнёт мешать нормальной работе и вызовет отторжение. Начинайте с фиксации и уведомлений, блокируйте точечно.
- Ставка на один контур. Только сетевая DLP не увидит USB и печать, только хостевая — не весь сетевой трафик. Слепая зона остаётся и создаёт ложное чувство защищённости.
- Игнорирование ложных срабатываний. Если сотрудники каждую неделю разбираются с ошибочными блокировками, доверие к системе падает, а вместе с ним — и качество контроля.
- DLP как единственная мера защиты. Система не заменяет антивирус, SIEM, IAM, резервное копирование и обучение сотрудников. Это отдельный уровень, а не панацея.
- Отсутствие классификации данных. Без разметки политики строятся на догадках, а система не понимает, что защищает. Сначала инвентаризация, потом правила.
- Работа без правовых оснований. Контроль данных должен опираться на регламенты и информирование сотрудников. Внедрение DLP не заменяет локальные нормативные акты, а дополняет их.
- Запуск без плана реагирования. Если не назначены ответственные и не определён порядок разбора инцидентов, система фиксирует события «в никуда» и не приносит пользы.
Чем DLP отличается от систем мониторинга цифровой активности
Эти два класса решений часто путают, потому что оба связаны с цифровыми действиями пользователей. Разница — в предмете контроля и в назначении.
DLP отвечает на вопрос, какие чувствительные данные и куда уходят. Её предмет — сами данные: их передача, копирование, хранение и вынос за периметр. Цель — остановить или зафиксировать вывод информации. Системы мониторинга цифровой активности отвечают на другой вопрос: как устроен цифровой рабочий день команды — какие задачи выполняются, какие программы и сайты используются, где возникают простои и инциденты, как распределяется рабочее время. Их предмет — активность, а не передача данных, и их назначение — управленческая картина, а не контроль потоков информации.
Важно и то, что эти инструменты не взаимозаменяемы. Мониторинг активности не предотвращает утечки и не блокирует передачи — он показывает контекст цифрового дня. DLP, в свою очередь, не рассказывает о продуктивности и загрузке. В зрелом контуре ИБ и управления они решают разные задачи и дополняют друг друга.
Чек-лист: как оценить готовность к DLP
- Данные учтены. Есть перечень конфиденциальных данных с категориями и владельцами.
- Приоритеты расставлены. Понятно, какие данные защищаем в первую очередь и почему.
- Каналы известны. Определено, какими путями данные могут покинуть компанию.
- Архитектура выбрана осознанно. Понятно, нужен сетевой, хостовый или гибридный контур.
- Политики проработаны. Для разных категорий данных заданы разные режимы реакции.
- Ложные срабатывания под контролем. Есть процедура разбора ошибочных блокировок.
- Правовая основа есть. Регламенты и информирование сотрудников на месте.
- Ответственные назначены. Понятно, кто разбирает события и пересматривает политики.
- Пилот проведён. Система проверена на ограниченной группе до масштабного запуска.
Итоги: что важно знать о DLP-системах
DLP-система следит за обращением с конфиденциальными данными и делает перемещение чувствительной информации видимым и управляемым. Она работает на двух слоях анализа — контентном и контекстном, охватывает данные в трёх состояниях и перекрывает основные каналы утечек, от почты и мессенджеров до USB и печати.
Ключевые решения при внедрении — это архитектура (сетевая, хостевая или гибридная), качество политик и готовность работать с ложными срабатываниями. Начинать стоит с приоритизации данных и пилота, а не с всеобщих блокировок, и помнить, что DLP — отдельный уровень защиты в контуре ИБ, а не замена остальным инструментам.
Если нужно на практике увидеть, как устроен контроль цифрового рабочего дня и какие данные получает руководитель, запросите Демоверсия системы мониторинга ИНСАЙДЕР.
демодоступ
возможности ИНСАЙДЕР
FAQ
Что такое DLP-система простыми словами?
Это класс систем предотвращения утечек данных, которые контролируют, как конфиденциальная информация двигается внутри компании и за её пределы. Система анализирует, что и куда передаётся, и по заданным правилам фиксирует или блокирует такие передачи.
Чем DLP отличается от антивируса и SIEM?
Антивирус защищает устройство от вредоносных программ, SIEM коррелирует события безопасности, а DLP контролирует движение чувствительных данных. Это разные уровни защиты, которые не заменяют, а дополняют друг друга в общем контуре ИБ.
Какие каналы утечек закрывает DLP?
Сетевые каналы (почта, веб, мессенджеры, FTP, облачные загрузки) и локальные (USB-носители, печать, скриншоты, буфер обмена), а также файловые и облачные хранилища. Единственный канал, который технически не перекрывается, — вывод данных на экран монитора.
Какая DLP-система лучше: сетевая, хостевая или гибридная?
Универсального ответа нет: сетевая закрывает внешние потоки, но не видит локальных действий, хостевая контролирует рабочую станцию, но не весь трафик, а гибридная объединяет оба контура за счёт более сложной настройки. Выбор зависит от инфраструктуры и защищаемых каналов.
Правда ли, что DLP нужна только крупным компаниям?
Нет, потребность зависит не от размера штата, а от того, какие данные компания обрабатывает. Компании с клиентскими базами, персональными данными и распределённой структурой нуждаются в контроле сильнее; небольшой компании с узким набором данных решение может быть избыточным.
Почему DLP даёт ложные срабатывания?
Любой бизнес-процесс включает легитимные передачи, которые система может принять за нарушение. Поэтому политики настраивают постепенно: начинают с фиксации и уведомлений, анализируют реальные события и только потом включают карантин и блокировки для критичных данных.